Alat sadap Pegasus bisa menginfeksi HP tanpa pemiliknya mengeklik link. Namun, baterai boros atau nomor telepon muncul dalam daftar dugaan target bukan berarti perangkat otomatis terbukti disadap.
Pegasus adalah spyware buatan NSO Group, perusahaan teknologi asal Israel. Perangkat lunak ini dapat mengambil komunikasi, melacak lokasi, serta mengakses mikrofon dan kamera secara diam-diam. Untuk memahami risikonya, Anda perlu membedakan kemampuan teknis, bukti infeksi, dan langkah perlindungan yang realistis.
Berikut penjelasan cara Pegasus bekerja, kontroversi penggunaannya, pemeriksaan perangkat, dan batas tindakan pengamanan.
Apa Itu Alat Sadap Pegasus dan Siapa Pembuatnya?
Pegasus merupakan perangkat lunak pengawasan yang menyusup ke smartphone untuk mengumpulkan informasi secara tersembunyi. Pengembangnya, NSO Group, berdiri di Israel pada 2010. Sasaran perangkatnya mencakup iPhone dan Android. Berbeda dari penyadapan percakapan telepon saja, Pegasus dapat membuka akses jauh lebih luas terhadap isi dan fungsi perangkat.
Jadi, istilah “alat sadap” tidak berarti perangkat fisik yang dipasang di dekat korban. Pegasus bekerja melalui kompromi keamanan perangkat lunak pada HP target.
NSO menyatakan produknya dijual kepada lembaga keamanan dan penegak hukum pemerintah. Perusahaan menyebut pemberantasan terorisme dan kejahatan berat sebagai tujuan penggunaannya. Akan tetapi, investigasi Citizen Lab dan Amnesty International menemukan penggunaan terhadap jurnalis, aktivis, serta kelompok masyarakat sipil.
Pegasus mulai dikenal luas pada 2016. Saat itu, seorang aktivis HAM di Uni Emirat Arab meneruskan pesan mencurigakan kepada laboratorium keamanan untuk diperiksa.
Cara Pegasus Masuk ke HP Tanpa Klik
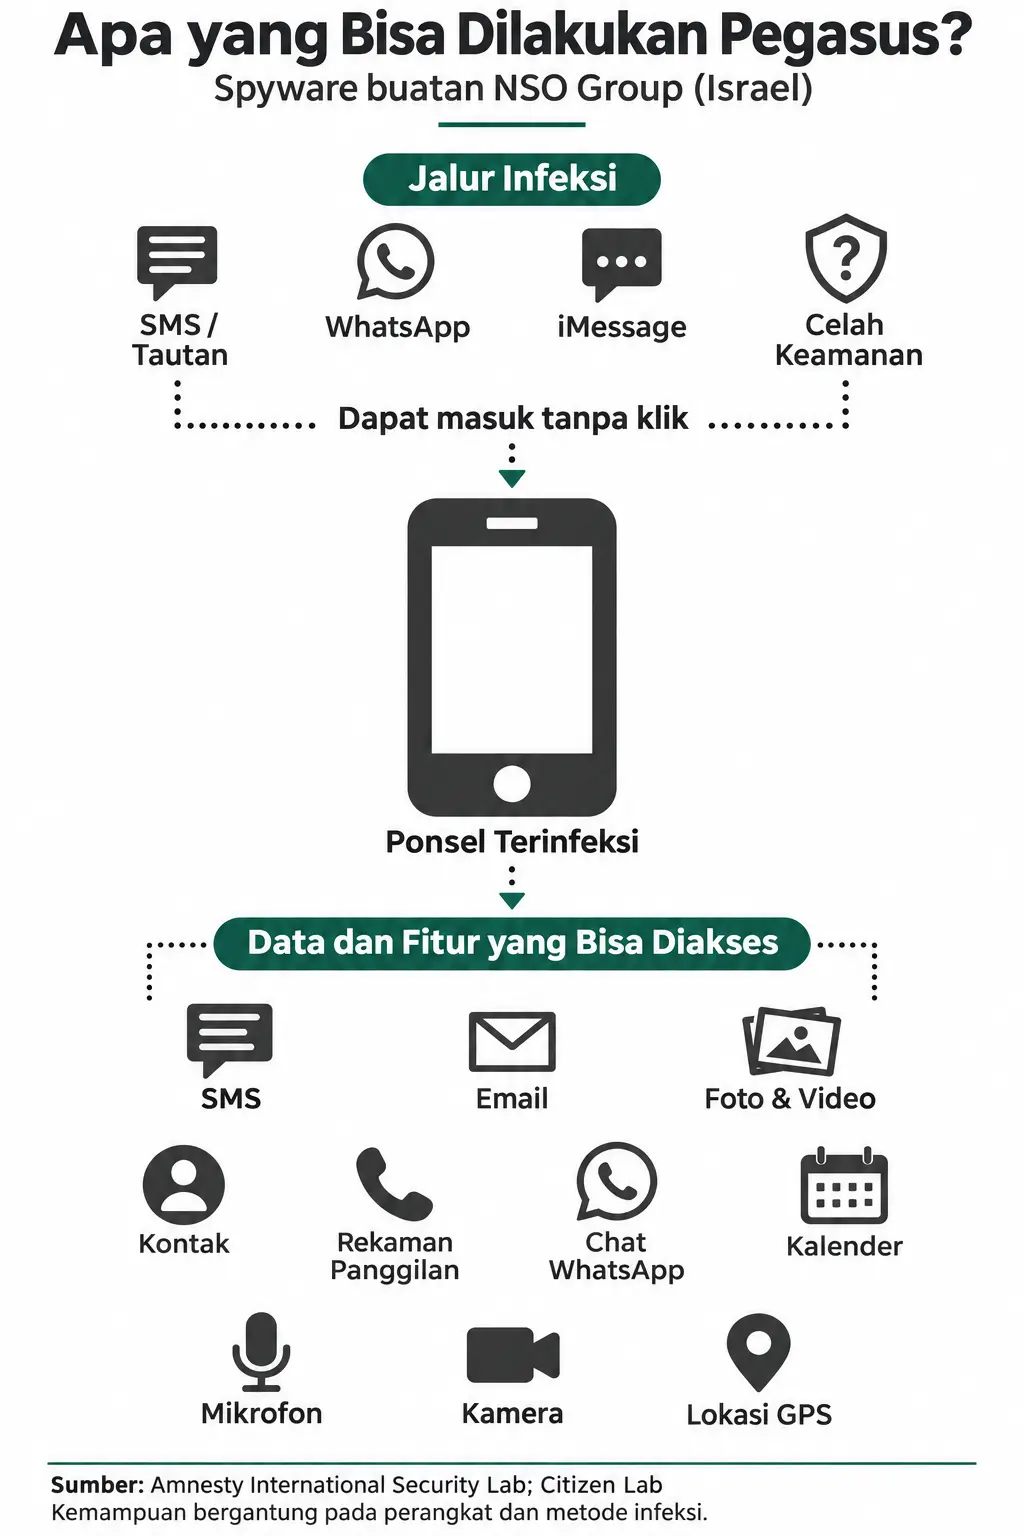
Pegasus dapat memanfaatkan celah keamanan yang dipicu ketika perangkat memproses pesan atau konten tertentu. Serangan ini disebut zero-click karena tidak membutuhkan tindakan pengguna. Namun, kemampuan tersebut bergantung pada celah yang bisa dieksploitasi. Bukan berarti setiap pesan masuk dapat menginfeksi semua HP, atau Pegasus selalu memakai jalur serangan yang sama.
Zero-Click Berbeda dari Phishing
Dalam phishing, penyerang membujuk korban membuka link berbahaya. Pada zero-click, pemrosesan otomatis oleh aplikasi atau sistem dapat menjadi pintu masuk. Mengabaikan panggilan atau tidak membaca pesan saja tidak selalu menghentikan serangan jenis ini.
Ian Beer dan Samuel Groß, peneliti Google Project Zero, pernah menganalisis serangan terhadap pemrosesan konten iMessage. Temuan itu menunjukkan bagaimana komponen yang menangani pesan dapat disalahgunakan tanpa interaksi pemilik iPhone. Pegasus juga memiliki kemampuan zero-click untuk Android.
Pengumpulan Data Dilanjutkan dengan Pengiriman ke Operator
Setelah berhasil masuk, spyware dapat melampaui pembatas keamanan dan mengakses informasi perangkat. Data yang dikumpulkan kemudian dikirim ke infrastruktur kendali penyerang. Operator dapat memanfaatkannya untuk membaca komunikasi, memetakan hubungan sosial, atau mengikuti pergerakan target.
Jalur lain mencakup link phishing, eksploitasi aplikasi, serta manipulasi lalu lintas jaringan yang memanfaatkan kerentanan. Semua itu merupakan kemungkinan metode, bukan rangkaian yang selalu dipakai bersamaan.
Data yang Bisa Diambil dan Mengapa Enkripsi Tidak Cukup
Ketika perangkat berhasil dikompromikan, Pegasus dapat mengambil pesan, foto, kontak, dan informasi lokasi. Aksesnya juga dapat mencakup kamera serta mikrofon. Perlindungan komunikasi saat dikirim tidak sama dengan perlindungan perangkat: pesan terenkripsi tetap berisiko terbaca ketika spyware mengakses isinya langsung pada HP yang telah dikuasai.
| Jenis Akses | Informasi yang Berisiko | Dampak bagi Pemilik HP |
|---|---|---|
| Komunikasi | SMS, email, percakapan aplikasi, dan panggilan | Percakapan pribadi atau pekerjaan dapat terbuka. |
| Identitas dan aktivitas | Kontak, kalender, kata sandi, dan riwayat penggunaan | Hubungan sosial serta kegiatan target dapat dipetakan. |
| Lokasi | GPS dan informasi pergerakan perangkat | Keberadaan serta pola perjalanan dapat dipantau. |
| Dokumentasi | Foto dan informasi tersimpan | Materi pribadi dapat diambil tanpa persetujuan. |
| Sensor perangkat | Mikrofon dan kamera | Lingkungan sekitar dapat menjadi objek pengawasan. |
Ini tidak berarti Pegasus harus memecahkan algoritma enkripsi WhatsApp atau Signal. Akses pada perangkat memungkinkan pengambilan pesan sebelum dienkripsi atau ketika tersedia untuk dibaca pengguna. Enkripsi tetap berguna, tetapi tidak menggantikan keamanan HP.
Nomor Terdaftar, Percobaan Serangan, dan Infeksi Adalah Hal Berbeda
Nomor telepon dalam daftar dugaan sasaran bukan bukti bahwa HP berhasil diretas. Penyelidikan Pegasus membedakan kandidat pengawasan, percobaan penyusupan, dan infeksi yang terkonfirmasi melalui pemeriksaan perangkat. Pembedaan ini penting agar angka puluhan ribu nomor tidak keliru dipahami sebagai jumlah korban yang semuanya terbukti terinfeksi.
Pada Juli 2021, Pegasus Project mengungkap kebocoran lebih dari 50.000 nomor. Forbidden Stories mengoordinasikan kolaborasi lebih dari 80 jurnalis dari 17 organisasi di 10 negara. Amnesty International menyediakan pemeriksaan teknis.
Amnesty International Security Lab memeriksa 67 smartphone. Hasil terperincinya menunjukkan 23 infeksi berhasil, 14 indikasi percobaan penyusupan, dan 30 pemeriksaan tanpa kesimpulan tegas. Jadi, 37 perangkat dengan jejak aktivitas tidak sama dengan 37 infeksi berhasil.
| Status Temuan | Maknanya | Batas Kesimpulan |
|---|---|---|
| Nomor tercantum dalam daftar | Diinterpretasikan Pegasus Project sebagai indikasi potensi pemilihan sasaran. | Tidak membuktikan percobaan serangan maupun infeksi. |
| Jejak percobaan serangan | Ada indikasi upaya penyusupan terhadap perangkat. | Tidak otomatis menunjukkan spyware berhasil masuk. |
| Infeksi terkonfirmasi | Pemeriksaan forensik menemukan bukti kompromi perangkat. | Kesimpulan berlaku pada perangkat dan bukti yang diperiksa. |
| Pemeriksaan tidak konklusif | Bukti tidak cukup untuk menentukan hasil. | Tidak setara dengan jaminan perangkat bersih. |
Citizen Lab di University of Toronto memeriksa ulang hasil pada empat iPhone dan menilai metode forensik Amnesty layak. Dalam pemeriksaan tersebut, keterbatasan pencatatan Android juga memengaruhi kemampuan menemukan jejak. Ketiadaan bukti pada sampel Android tidak membuktikan Android kebal.
NSO menolak penafsiran bahwa daftar tersebut merupakan daftar target Pegasus. Perusahaan juga menyatakan tidak mengoperasikan sistem pelanggannya dan tidak memiliki akses ke data target mereka.
Mengapa Pegasus Menjadi Kontroversi Global?
Kontroversi Pegasus terletak pada perbedaan antara tujuan penegakan hukum dan penggunaan terhadap masyarakat sipil. Kemampuan membaca komunikasi serta melacak lokasi dapat membantu penyelidikan kejahatan. Namun, kemampuan yang sama juga dapat membahayakan privasi, keselamatan jurnalis, orang yang berkomunikasi dengan mereka, dan kebebasan menyampaikan kritik.
Pemerintah Meksiko dilaporkan menggunakan Pegasus dalam upaya menangkap Joaquín “El Chapo” Guzmán pada 2016. Sebaliknya, pemeriksaan Amnesty International menemukan infeksi pada perangkat jurnalis, termasuk Khadija Ismayilova di Azerbaijan dan Szabolcs Panyi di Hungaria.
Dalam pengungkapan Pegasus Project pada 18 Juli 2021, Sekretaris Jenderal Amnesty International Agnes Callamard mengatakan: “It is about controlling public narrative, resisting scrutiny, suppressing any dissenting voice.” Pernyataan itu menyoroti dampak pengawasan terhadap ruang kritik publik.
Nama Emmanuel Macron dan Cyril Ramaphosa juga muncul dalam pemberitaan mengenai potensi sasaran. Status sebagai kandidat sasaran perlu tetap dibedakan dari bukti teknis pada perangkat masing-masing.
Temuan terkait orang-orang dekat jurnalis Jamal Khashoggi menambah perhatian internasional. NSO membantah keterlibatan dalam pembunuhannya dan menyangkal penggunaan produknya terhadap Khashoggi maupun orang dekatnya.
Kasus lebih baru memperlihatkan risiko yang berlanjut. Pada 2025, Amnesty International mengungkap penargetan dua jurnalis Balkan Investigative Reporting Network di Serbia melalui pesan dengan link berbahaya.
Izin Ekspor dan Tindakan Hukum
Israel menggolongkan Pegasus sebagai senjata sehingga ekspornya memerlukan persetujuan Kementerian Pertahanan. Hubungan industri spyware dengan mantan personel intelijen serta dugaan pemanfaatannya dalam diplomasi turut menjadi sorotan. Pejabat Israel membantah adanya pertukaran politik sebagai imbalan penjualan.
Facebook menggugat NSO pada 2019 dengan dasar Computer Fraud and Abuse Act Amerika Serikat. Apple mengajukan gugatan pada 2021. Pada November 2021, Departemen Perdagangan AS memasukkan NSO ke Entity List, yang membatasi aksesnya terhadap teknologi Amerika.
NSO menyatakan telah menghentikan sejumlah hubungan pelanggan karena penyalahgunaan. Perusahaan juga mengumumkan arah penjualan yang berfokus pada negara NATO pada 2022. Pernyataan perusahaan tersebut tidak menghapus kebutuhan pengawasan independen terhadap penggunaan produknya.
Cara Menilai Dugaan Infeksi pada HP Anda
Pegasus dirancang untuk menyembunyikan aktivitas, sehingga pemeriksaan visual saja tidak memadai. Baterai cepat habis dan konsumsi data meningkat merupakan gejala tidak spesifik. Penilaian yang lebih kuat membutuhkan konteks risiko serta pemeriksaan forensik. Mobile Verification Toolkit atau MVT dapat membantu mencari jejak, tetapi hasilnya perlu ditafsirkan dengan hati-hati.
Bagi pengguna umum, kemungkinan menjadi sasaran Pegasus relatif rendah dibanding ancaman spyware lain. Pengoperasiannya mahal dan biasanya melibatkan lembaga pemerintah. Jurnalis, aktivis, pejabat, serta individu dengan informasi sensitif memiliki konteks risiko berbeda.
Jangan menyimpulkan infeksi hanya dari baterai boros. Sebaliknya, HP yang tampak normal juga bukan bukti bahwa pemeriksaan keamanan tidak diperlukan.
Jika dugaan berkaitan dengan pekerjaan sensitif atau ancaman yang terarah, pertimbangkan bantuan spesialis forensik keamanan siber. Pemeriksaan perlu menilai bukti pada perangkat, bukan sekadar mencocokkan keluhan dengan daftar gejala umum.
Langkah Perlindungan dan Batas Reset Pabrik
Perlindungan terbaik adalah mengurangi peluang serangan melalui pengamanan berlapis. Pembaruan sistem, kehati-hatian terhadap link, serta perlindungan akun tetap penting. Namun, tidak ada langkah tunggal yang menjamin kekebalan terhadap Pegasus. Jika infeksi dicurigai, reset pabrik atau penggantian HP perlu dipertimbangkan bersama penilaian teknis, bukan dijadikan bukti otomatis bahwa masalah selesai.
- Perbarui sistem dan aplikasi. Pembaruan menutup celah yang sudah diperbaiki pengembang, meski tidak menjamin perlindungan terhadap celah baru.
- Periksa link dan pesan mencurigakan. Konfirmasikan permintaan tidak biasa melalui jalur komunikasi lain. Ini membantu menghadapi phishing, bukan seluruh serangan zero-click.
- Batasi izin aplikasi. Tolak akses lokasi, foto, kamera, atau mikrofon yang tidak diperlukan untuk fungsi aplikasi.
- Amankan akun dan jaringan. Gunakan kata sandi berbeda, autentikasi dua faktor, serta pembaruan firmware router. Perlindungan akun tidak sama dengan perlindungan perangkat yang terinfeksi.
- Gunakan komunikasi terenkripsi dengan memahami batasnya. Enkripsi melindungi perjalanan pesan, tetapi tidak meniadakan akses spyware pada HP.
- Libatkan tenaga forensik untuk dugaan serius. Mintalah penilaian perangkat dan pilihan pemulihan yang sesuai dengan bukti serta risiko Anda.
Reset pabrik dapat menghapus banyak jenis spyware, tetapi tidak layak dianggap sebagai jaminan pemulihan Pegasus. Penggantian perangkat juga tidak mencegah penargetan ulang. Pemulihan backup perlu mempertimbangkan waktu dugaan infeksi; jangan menganggap semua backup otomatis aman.
Kesimpulan: Utamakan Bukti dan Pengamanan Berlapis
Alat sadap Pegasus berbahaya karena dapat menguasai perangkat, bukan hanya menyadap jalur komunikasi. Namun, dugaan sasaran, gejala HP, dan infeksi terkonfirmasi tetap merupakan kategori berbeda.
Mulailah dengan memperbarui perangkat, meninjau izin aplikasi, dan memperkuat keamanan akun. Jika Anda menghadapi ancaman terarah, lanjutkan dengan pemeriksaan forensik. Pendekatan ini lebih berguna daripada mengandalkan klaim kebal spyware atau menebak infeksi dari baterai boros.
Ikuti aksel.co.id